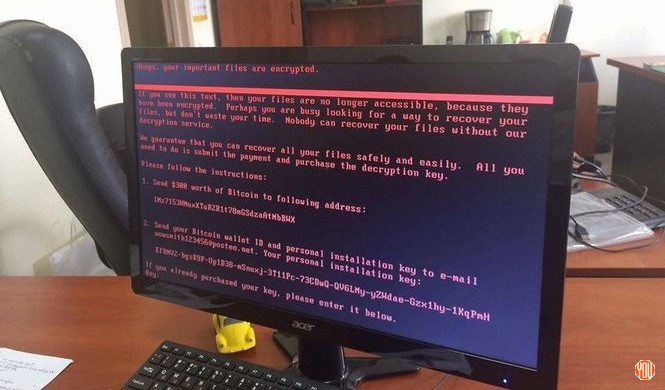
Во вторник, 4 июля, милиция изъяла серверы компании M. E. Doc, которая выпускает бухгалтерское программное обеспечение, в рамках расследования масштабной кибератаки на компьютерные сети Украины. О сомнении объявил глава киберполиции Украины Сергей Демидюк. Их не один раз предупреждали разные создатели антивирусных программ. В государстве Украина атаке подверглись правительственные заведения, объекты инфраструктуры, а еще коммерческие компании.
В день кибератаки 27 июня в M. E. Doc вначале сообщили о взломе серверов компании, но позже удалили официальное объявление и назвали сообщения о распространении вируса с обновлениями программ компании неверными.
Как также узнали профессионалы, офисная программа M. E. Doc, из-за которой началось заражение вирусом, содержала скрытый бэкдор сразу в 3-х обновлениях, выпущенных в 2017-ом году.
Профессионалы также узнали, что в офисной программе M. E. Doc, из-за которой и случилось заражение, содержался трудный скрытый бэкдор. Как пишет Reuters, 400 тыс. клиентов используют решения M. E. Doc для работы с бухгалтерскими документами и передачи отчётов в Государственную налоговую службу. До 15.00 киберполиции заблокировала рассылку и активацию вируса с серверов информационной системы М. Е. Doc. Кибератака началась почти одновременно около 11:00.
В M. E. Doc в начале рабочей недели, 3 июля, говорили агентству, что их серверы не были подвержены кибератаке. Первыми пострадали компании в Украинском государстве и в РФ, потом вирус распространился на Европу и иные страны. Специалисты «Лаборатории Касперского» узнали, что хотя вирус требует денежных средств за расшифровку, технически данная возможность в программе не предусмотрена.
Киберполиция дает рекомендации рекомендации относительно того, как привести в порядок компютер после атаки вируса Petya.A. профессионалы говорят, что восстановить доступ к собственной ОС и получить доступ к собственной информации возможно. «До 15:00 киберполиция заблокировала рассылку и активацию вируса с серверов информационной системы М. Е. Doc. Атака была остановлена», — написал руководитель МВД на собственной странице в социальная сеть Facebook.
Следите за новостями в Telegram
👇 Поделитесь в вашей соцсети
 RSS - Записи


Оставьте комментарий