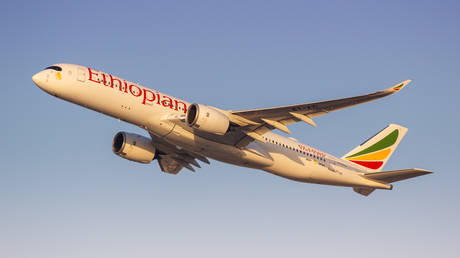
Крупнейший авиаперевозчик Африки Ethiopian Airlines сообщил об инциденте в сфере кибербезопасности, который мог привести к раскрытию клиентской информации, и предупредил участников своей программы лояльности о необходимости проявлять бдительность в отношении подозрительных сообщений.
В среду авиакомпания, находящаяся в государственной собственности, уведомила участников программы часто летающих пассажиров ShebaMiles об инциденте, охарактеризовав его как «ограниченный по масштабу». Рейсы не были нарушены.
«Этот инцидент мог затронуть определенную клиентскую информацию. Однако мы хотим заверить вас, что в настоящее время нет доказательств того, что ваши финансовые данные были скомпрометированы», — заявила Ethiopian Airlines.
Авиагруппа сообщила, что ведет расследование совместно с партнерами по кибербезопасности и соответствующими органами для определения полного масштаба последствий инцидента. Она призвала клиентов «сохранять бдительность в отношении любых подозрительных или нежелательных сообщений».
Главный коммерческий директор Лемма Ядеча сообщил эфиопской газете Addis Fortune, что хакеры получили доступ к тысячам учетных записей участников, но настаивал на том, что никакие данные или бонусные мили не были похищены или изменены.
«Вторжение полностью локализовано», — заявил он. По словам Ядечи, подозрительная активность была обнаружена 17 ноября после того, как злоумышленники провели в системе несколько дней.
ShebaMiles позволяет участникам накапливать мили на рейсах Ethiopian Airlines и партнерских авиакомпаний и обменивать их на премиальные билеты, повышение класса обслуживания и другие привилегии. По данным компании, по состоянию на октябрь 2025 года программа насчитывала более 5,38 млн участников.
Инцидент произошел на фоне недавних глобальных технологических сбоев, включая сбой в работе Microsoft и общенациональную приостановку вылетов рейсов в США на прошлой неделе, которые обе были связаны с техническими неполадками.
Авиакомпания Air Botswana также сообщила о предполагаемой атаке с использованием программы-вымогателя 4 ноября, заявив, что обнаружила несанкционированный доступ к системам, содержащим информацию о сотрудниках и внутреннюю информацию. По словам перевозчика, бронирование пассажиров, системы воздушных судов и летные операции затронуты не были.
Европейские авиакомпании также сообщили об утечке клиентских записей после взлома испанского поставщика туристических технологий Amadeus. 9 ноября Finnair заявила, что утечка затронула списки рейсов, содержащие около 116 000 бронирований. Scandinavian Airlines сообщила, что информация о бронированиях более чем 350 000 пассажиров могла быть раскрыта.
Источник: RT
Следите за новостями в Telegram
👇 Поделитесь в вашей соцсети
 RSS - Записи


Оставьте комментарий